エックスサーバーのサーバーパネルで「WordPressセキュリティ設定」を開くと、国外アクセス制限、IPアドレス制限、ログイン試行回数制限など、似た名前の項目が並びます。「全部ONにすれば安全なのか」「WAFやセキュリティプラグインとは何が違うのか」と迷いますよね。
国内からブラウザーで管理するサイトでは、国外アクセス制限とログイン試行回数制限をONに保つのが基本です。ただし、利用する回線や外部サービスによって調整が必要です。接続元を確認せずに制限を増やすと、自分がログインできない、記事を保存できないことがあります。
この記事では、各設定が守る場所と選び方、WAF・SiteGuard WP Pluginとの違いを整理します。設定前に調べることから、変更後の確認、不具合時に戻す場所まで順に確認できます。
- WordPressセキュリティ設定で守れる場所と、各項目の役割
- 国外アクセス制限・IPアドレス制限・ログイン試行回数制限の選び方
- 海外作業、Cloudflare、外部アプリを使う場合の注意点
- WAFやSiteGuard WP Pluginとの違いと併用の考え方
- ログインや記事保存ができなくなったときの戻し方
エックスサーバーのWordPressセキュリティ設定とは
「WordPressセキュリティ設定」は、エックスサーバーのサーバーパネルから、WordPressの管理画面、ログイン画面、API(WordPressと外部アプリをつなぐ接続口)、コメントなどへのアクセスをドメインごとに制限する機能です。WordPressへ届くアクセスのうち、「どこから来たか」「短時間にログイン失敗を繰り返していないか」といった条件で通すかどうかを判断します。
IPアドレスは、インターネット上の接続元を識別する番号です。ホワイトリストは「制限の対象から除外して、接続を許可するIPアドレスの一覧」を指します。設定は次の4種類です。
| 設定の種類 | 主に守る場所 | 役割 |
|---|---|---|
| IPアドレス制限 | 管理画面・ログイン画面 | 登録したIPアドレスだけに管理画面へのアクセスを許可する |
| 国外アクセス制限 | 管理画面、XML-RPC、REST APIなど | 国外IPなどから特定機能への接続を制限する |
| ログイン試行回数制限 | WordPressのログイン処理 | 短時間の連続したログイン失敗を一時的に遮断する |
| コメント・トラックバック制限 | コメント、トラックバック | 大量投稿や国外からの投稿を制限する |
これらは、WordPress本体、テーマ、プラグインの脆弱性を修正する機能ではありません。アクセス経路を狭める防御なので、WordPressの更新、強いパスワード、バックアップなどと組み合わせて使います。
エックスサーバーの最新仕様は、WordPressセキュリティ設定の公式マニュアルで確認できます。
利用環境に合わせた推奨設定
まずは、自分が「どこから」「何を使って」WordPressへ接続するかで決めます。国内の自宅や職場からブラウザーだけで管理するサイトと、海外滞在中に更新するサイト、Cloudflareや外部アプリを使うサイトでは、適切な設定が異なります。
| 設定項目 | 基本の考え方 | 個別確認が必要な環境 |
|---|---|---|
| IPアドレス制限 | 許可するIPを維持・管理できる場合に検討 | 自宅回線・スマートフォンなどIPが変わる環境 |
| 国外:ダッシュボード | 国内だけで管理するならONが基本 | 海外から管理する、海外クラウドやプロキシを経由する |
| 国外:XML-RPC API | 外部投稿機能を使わないならONが基本 | XML-RPCを使う外部アプリ・サービスが必要 |
| 国外:REST API | ONが基本。編集・保存も確認 | 海外からブロックエディターを使う、海外サービスとREST API連携する |
| 国外:wlwmanifest.xml | 通常はONで問題なし | Windows Live Writerを国外から利用する特殊な運用 |
| ログイン試行回数制限 | ONを維持 | 原因調査のため一時解除する場合だけ |
| 単一ユーザーからの大量投稿 | ONを維持 | 外部サーバー経由の正常な投稿が誤判定される場合 |
| 国外からのコメント投稿 | 海外投稿が不要ならONを検討 | 海外読者のコメントを受け付ける、外部サービスを経由する |
制限を増やす前に、自分と連携サービスの接続経路を確認しましょう。設定は一つずつ変更し、その都度ログイン・記事保存・フォーム送信を確認すると、不具合が起きたときに原因を絞れます。
設定前に確認すること
設定を変える前に、次の3点を確認します。ここを飛ばすと、不具合が起きたときに「どの設定が原因か」を切り分けにくくなります。
WordPressへ接続する場所とサービスを洗い出す
次のどれかに当てはまる場合は、使っている機能と接続元IPを確認します。国外アクセス制限をまとめて切り替えず、必要なIPだけを各項目のホワイトリストへ登録できるか調べてください。
- 海外出張・旅行・移住先からWordPressを更新する
- CloudflareなどのCDN(配信を中継して高速化する仕組み)やプロキシ(通信を中継する仕組み)を利用している
- 海外クラウド上の自動化ツールからWordPressへ接続する
- WordPress公式アプリや外部投稿ツールを利用する
- REST APIまたはXML-RPCを使うサービスを連携している
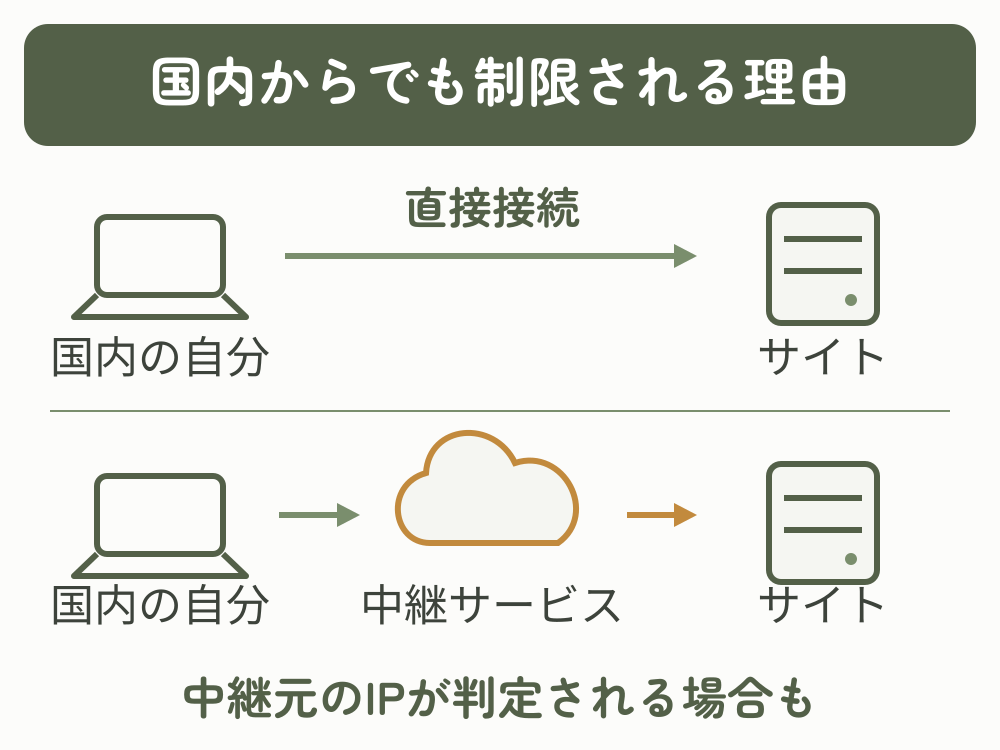
国外アクセス制限は「自分が国内にいるか」だけでは判断できません。ダッシュボードの制限には、海外の主要クラウドサービスが所有する日本国内IPも含まれます。Cloudflareなどの中継サービスを使うと、利用者の場所と、サーバーから見える接続元が異なる場合があります。
現在の設定を記録する
変更前のON・OFF状態をスクリーンショットまたはメモで残します。トラブルが起きたときは、変更した項目だけを元へ戻せます。複数の設定を同時に変えると原因が分からなくなるため、一項目ずつ進めてください。
サーバーパネルを開いたまま別タブで確認する
WordPress管理画面とは別のタブでサーバーパネルを開いておきます。設定後にWordPressへ入れなくなっても、サーバーパネルから制限を見直せます。設定確認が終わるまでは、サーバーパネルからログアウトしない方が安心です。
WordPressセキュリティ設定を開く手順
エックスサーバーのサーバーパネルへログインし、左側の「WordPress」を開いて「WordPressセキュリティ設定」を選びます。
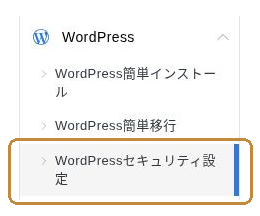
2026年9月撮影。新サーバーパネルのメニュー部分を掲載しています。
画面上部のドメイン欄で、設定するサイトだけを選択します。複数サイトを運営している場合は、別のドメインを誤って変更しないよう、表示されたドメイン名を確認してください。
IPアドレス制限、国外アクセス制限、ログイン試行回数制限、コメント・トラックバック制限の現在値を記録します。ここまで準備してから、必要な項目だけを一つずつ変更します。
国外アクセス制限の役割と選び方
国外アクセス制限には4項目があります。名前は似ていますが、対象となるURLと用途が異なります。
ダッシュボードアクセス制限
国外などから/wp-adminと/wp-login.phpへのアクセスを制限します。国内だけでWordPressを管理する一般的なサイトでは、ONのまま運用するのが基本です。エックスサーバーも通常はONを強く推奨しています。
海外から管理する場合や、中継サービス経由の接続が制限される場合は、必要な接続元だけをホワイトリストへ登録する方法を先に検討します。国外アクセス制限をOFFにするなら、IPアドレス制限やBasic認証などの代替保護を用意してから変更してください。Basic認証は、WordPressのログインとは別にユーザー名とパスワードの確認を設ける方法です。保護する場所や外部連携への影響が分からない場合は、OFFにする前にエックスサーバーまたはサイト制作者へ相談します。
XML-RPC APIアクセス制限
XML-RPCは、外部アプリやサービスから記事投稿、画像アップロードなどを行うための接続口です。使っていない場合はONが基本です。国外だけでなく一部の国内ホスティングからの接続も対象になるため、利用中の外部サービスが必要とする接続元とホワイトリスト対応を確認します。
エックスサーバーの公式案内では、Jetpackからのアクセスはこの制限の対象外です。ただし、他のサービスまで同じとは限らないため、連携先ごとに確認してください。
REST APIアクセス制限
REST APIは、WordPressのブロックエディターで記事を保存したり、外部サービスとデータをやり取りしたりするための接続口です。通常はONを保ちます。海外での編集や海外クラウドとの連携が必要な場合は、接続元をホワイトリストへ登録できるか先に確認し、OFFが必要なら保護方法を個別に検討してください。
ダッシュボードをOFFにすると、REST APIもOFFになります。
- ダッシュボードアクセス制限をOFFにすると、REST APIアクセス制限も自動的にOFFになる
- 作業後に保護を戻すときも、ダッシュボードとREST APIをそれぞれ確認する
片方だけを見て設定すると意図しない状態になるため、変更後は必ず両方を確認してください。
wlwmanifest.xmlアクセス制限
wlwmanifest.xmlは、Windows Live Writerで記事を投稿するための情報を示すファイルです。現在このソフトを利用していないサイトでは、ONにして問題ありません。特殊な投稿環境で必要な場合だけ、利用条件を確認して調整します。
ホワイトリストは、その設定の例外を作るためのものです。別の制限まで一括で解除されるわけではありません。ダッシュボード、REST API、IPアドレス制限を区別して、必要な接続が通ることを確認しましょう。
ログイン試行回数制限はONが基本
ログイン試行回数制限は、短時間にログイン失敗が繰り返されたとき、一時的にアクセスを遮断する機能です。パスワード候補を自動で総当たりする「ブルートフォース攻撃」への対策になるため、特別な理由がなければONを維持します。
制限が始まると、エックスサーバーの案内では24時間後に自動解除されます。自分の入力ミスで制限された場合も、まずは連続して試すのを止めてください。急いで復旧する必要があるときは、サーバーパネルで原因を確認し、ログイン試行回数制限だけを一時的にOFFにします。ログインできたら、パスワードと不審な履歴を確認し、ONへ戻します。
SiteGuard WP Pluginにもログインページの保護機能がありますが、同じ機能ではありません。エックスサーバー側の制限はサーバーパネルで管理し、SiteGuardはWordPressプラグインとしてログインURL変更や画像認証などを追加します。併用する場合は、それぞれの役割と復旧経路を記録しておくと安心です。
SiteGuardの設定は、SiteGuard WP Pluginのおすすめ設定で詳しく解説しています。
IPアドレス制限は固定IP運用向け
IPアドレス制限をONにすると、ホワイトリストに登録した接続元だけが管理画面(/wp-admin)とログイン画面(/wp-login.php)へアクセスできます。国外アクセス制限より優先されるため、リストにないIPは国内からでも遮断されます。
自宅回線やスマートフォンではIPアドレスが変わることがあり、登録時は入れても後で締め出される可能性があります。初心者には、接続元が変わらない固定IPで管理する運用向けです。登録するのはインターネット側の接続元IPで、家庭内LANの機器に割り当てたアドレスではありません。分からない場合はONにする前に回線の提供元や管理者へ確認してください。
ONにする場合は、次の順番を守ります。
管理者と連携サービスが使う接続元IPを調べます。IPが変わる場合に誰がリストを更新するか決まっていなければ、ONにするのは見送ります。
IPアドレス制限のホワイトリストを開き、許可するIPを1行に1つ入力して保存します。国外アクセス制限の欄と取り違えないよう確認してください。
ホワイトリストを再度開き、自分と他の管理者に必要なIPが保存されていることを確認します。未登録のままONに進みません。
対象ドメインを再確認してONにし、画面の設定状態がONになったことを確認します。復旧に使うサーバーパネルは開いたままにします。
許可した回線から別タブでログインし、テスト用の下書きを保存します。表示・保存できたら確認完了です。入れなければサーバーパネルで直前の状態へ戻し、登録したIPを確認します。
CIDR形式は、複数のIPアドレスをまとめて許可するための書き方です。設定範囲を誤ると不要な接続元まで許可する可能性があるため、意味が分からない場合は使わず、固定IPの提供元またはサイト制作者へ確認してください。
コメント・トラックバック制限の選び方
「単一ユーザーからの大量投稿」は、同じ利用者からコメントやトラックバック(他サイトからの言及を通知する仕組み)が大量に送られたとき、一時的に投稿を制限します。スパム対策になるため、通常はONを維持します。制限は開始から6時間後に自動解除されます。
「国外からの投稿」は、国外からのコメント・トラックバックを制限します。国内向けサイトで海外からのコメントが不要ならONを検討できます。一方、海外読者のコメントを受け付けるサイトや、外部サーバーを経由して投稿する仕組みではOFFが必要な場合があります。
Cloudflareなどの外部サーバーを使う環境では、正常なアクセスが制限対象になる可能性があります。設定後は、自分でテストコメントを送り、管理画面で受信できたことまで確認してください。
WAFとの違い
WAF(Web Application Firewall)は、Webサイトへ送られる通信内容を調べ、攻撃の特徴に一致する通信を遮断する仕組みです。エックスサーバーでは「セキュリティ」→「WAF設定」から、XSS(不正なスクリプトを動かす攻撃)、SQLインジェクション(データベースを狙う攻撃)、ファイル対策、メール対策、コマンド対策、PHP対策を設定できます。
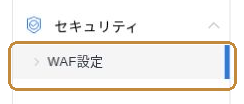
2026年9月撮影。WAF設定はWordPressメニューとは別の場所にあります。
WordPressセキュリティ設定、WAF、SiteGuard WP Pluginの違いを整理すると、次のようになります。
| 機能 | 主な防御対象 | 使い分け |
|---|---|---|
| WordPressセキュリティ設定 | 管理画面・API・ログイン・コメントへの接続 | 接続元や連続失敗など、WordPress固有の入口を制限する |
| WAF | 攻撃の特徴に一致するWeb通信 | Webアプリケーションへの攻撃パターンを検知・遮断する |
| SiteGuard WP Plugin | WordPressのログインページや管理画面 | ログインURL変更、画像認証などをWordPress側へ追加する |
どれか一つを使えば他が不要になる関係ではありません。防ぐ対象が異なるため、WordPressの更新とバックアップを土台にし、WordPressセキュリティ設定、WAF、必要なプラグインを重ねて使います。基本対策の全体像は、WordPressのセキュリティ対策ガイドも参考にしてください。
WAFは攻撃を100%排除する機能ではありません。厳しい判定によって正常なフォーム送信や管理操作へ影響することもあります。設定変更後は、問い合わせフォーム、記事保存、画像アップロードなど、サイトで重要な操作をテストしてください。新サーバーパネルでは、変更の反映まで最大30分かかる場合があります。
最新の項目と反映時間は、WAF設定の公式マニュアルで確認できます。また、WAFを有効にしても脆弱性自体は残るため、WordPress本体・テーマ・プラグインを安全に更新する方法に沿って更新を続けてください。
ログインや保存ができないときの戻し方
設定直後に不具合が起きたら、プラグインを削除したりファイルを編集したりする前に、直前に変更した項目を確認します。戻す前にエラー文、発生時刻、行った操作を記録してください。直前の変更がない場合は、制限が原因と決めつけず、次の症状に合わせて確認します。
WordPressのログイン画面を開けない
海外、海外クラウド、プロキシ経由だけで開けない場合は、国外のダッシュボードアクセス制限またはIPアドレス制限を確認します。IPアドレス制限は国外アクセス制限より優先されるため、ONの場合はホワイトリストを先に見直してください。
短時間にパスワード入力を何度も失敗した直後なら、ログイン試行回数制限が原因の可能性があります。24時間の自動解除を待つか、急ぐ場合はサーバーパネルで同項目だけを一時解除し、復旧後にONへ戻します。
ブロックエディターで記事を保存できない
海外からの作業や外部サービス経由で保存できない場合は、REST APIアクセス制限を確認します。ダッシュボードアクセス制限との連動もあるため、片方だけでなく両方の状態を見てください。
フォーム送信や画像アップロードでエラーになる
WAFを変更した直後なら、最後に変更した対策項目だけを元の状態へ戻し、反映を待って同じ操作を試します。新サーバーパネルでは最大30分かかる場合があります。変えていない項目まで一括でOFFにしないでください。改善しないときは保護を元に戻し、エラー文・発生時刻・変更項目を添えてエックスサーバーへ相談します。
一項目を戻しても改善しない場合は、解除する範囲を広げず、別の原因を調べます。復旧できた場合も解除状態で終わらせず、テーマ・プラグイン側の修正や代替保護を確認し、必要な保護を戻して同じ操作を再確認しましょう。
よくある質問
- WordPressセキュリティ設定は全部ONにすればよいですか?
-
全部ONが正解とは限りません。ログイン試行回数制限や国外アクセス制限はONが基本ですが、利用する接続元と機能を確認する必要があります。IPアドレス制限は、許可するIPを維持・管理できる場合に検討します。国外アクセス制限をOFFにする場合は、代替保護を先に用意してください。
- 海外旅行中だけWordPressへログインするにはどうしますか?
-
出発前にサーバーパネルへ入れることを確認し、滞在先や利用サービスの接続元をホワイトリストへ登録する方法を検討します。登録・維持できるIPが不明なら、安易に国外アクセス制限をOFFにせず、代替保護と外部連携への影響をエックスサーバーまたはサイト制作者へ相談してください。作業後はダッシュボードとREST APIの保護状態を両方確認します。
- SiteGuard WP Pluginを使っていれば、エックスサーバーの設定は不要ですか?
-
不要にはなりません。エックスサーバーの機能は接続元や連続ログイン失敗をサーバーパネル側で制限し、SiteGuardはWordPress側へログインページの保護を追加します。役割が異なるため、競合や復旧方法を確認しながら併用します。
- WAFをONにするとWordPressは必ず安全になりますか?
-
WAFだけで安全が保証されるわけではありません。攻撃と疑われる通信を検知・遮断する一方、脆弱性そのものを修正する機能ではなく、正常操作を誤って遮断する場合もあります。WordPress本体・テーマ・プラグインの更新、バックアップ、強いパスワードと組み合わせてください。
- ログイン試行回数制限はいつ解除されますか?
-
エックスサーバーの案内では、制限開始から24時間後に自動解除されます。急ぐ場合はサーバーパネルから一時的にOFFへ変更できますが、復旧後は不審なログインがないか確認し、ONへ戻してください。
まとめ
エックスサーバーのWordPressセキュリティ設定は、管理画面、API、ログイン、コメントへのアクセスをドメインごとに制限する機能です。国内からブラウザーで管理するサイトでは、国外アクセス制限とログイン試行回数制限をONに保つのが基本です。IPアドレス制限は、許可する接続元を維持・管理できる場合に検討します。
海外作業、Cloudflare、外部アプリとの連携がある場合は、利用する機能と接続元を確認し、必要なIPのホワイトリスト登録を先に検討します。OFFが必要なら代替保護を用意し、一項目ずつ変更してログイン・記事保存・フォーム送信を確認してください。
WAFとSiteGuard WP Pluginは、WordPressセキュリティ設定とは防ぐ対象が異なります。WordPressの更新を土台に、それぞれの防御を重ねることが大切です。不具合が起きたら、最後に変更した項目だけを元へ戻して原因を切り分けましょう。
目的別に次の記事を選ぶ
サイト全体で優先すべき対策を整理したい方は、WordPressのセキュリティ対策ガイドを確認してください。
ログインURL変更や画像認証など、WordPress側の保護を追加したい方は、SiteGuard WP Pluginのおすすめ設定へ進んでください。